شناسایی حسابها و تعیین مالک دسترسی
حسابهای کاری، رمزهای مشترک، حسابهای مدیریتی سرورها و دسترسیهای پیمانکاران بررسی میشوند. برای هر گروه، مالک سازمانی، افراد مجاز و روش نگهداری مشخص میشود تا حسابهای بیمالک و دسترسیهای غیرضروری شناسایی شوند.
خدمات ترازنت
رمزهای شرکت را متمرکز نگه دارید و دسترسی هر فرد را مشخص کنید.
وقتی رمز سرورها، تجهیزات شبکه و حسابهای کاری در فایلهای اکسل، پیامرسانها یا حافظه افراد پراکنده باشد، کنترل دسترسیها دشوار میشود. خدمات مدیریت رمزهای عبور سازمانی ترازنت با بررسی حسابها و نیازهای شرکت آغاز میشود تا مسیر نگهداری امن رمزها، تعیین مجوزها و تحویل دسترسیها مشخص شود.
از مدیریت رمزهای مشترک تیم تا حفاظت از حسابهای ادمین، راهکار مناسب به تعداد کاربران، زیرساخت و حساسیت دسترسیها بستگی دارد. برای انتخاب راهکار و برآورد دامنه اجرا، وضعیت فعلی مجموعه شما را بررسی میکنیم.
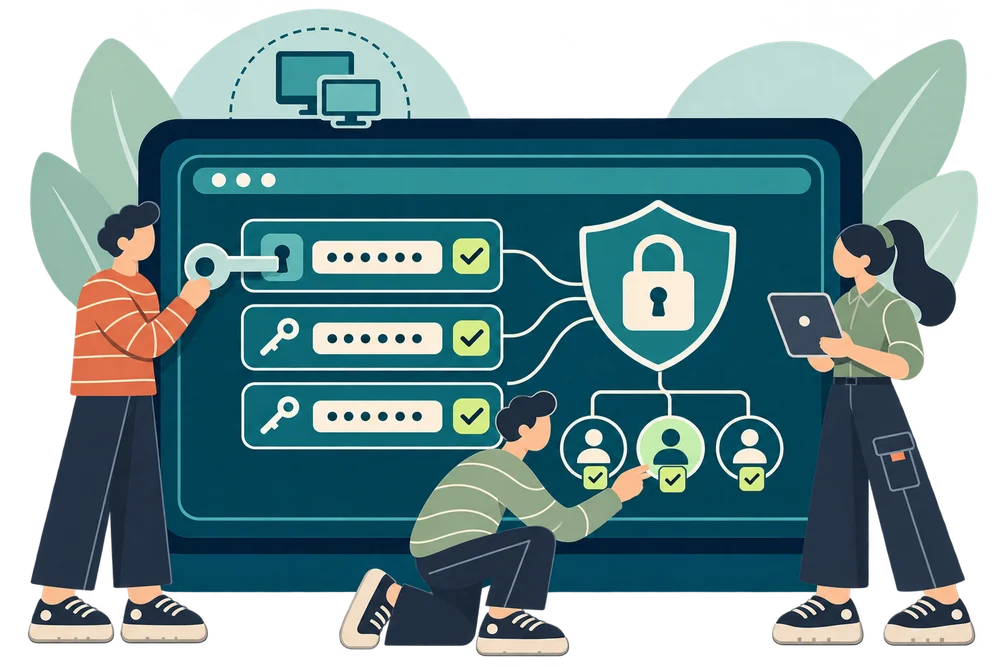
مدیریت پسورد سازمانی، فرایند نگهداری، استفاده، اشتراکگذاری و بازبینی دسترسی به رمزهای کاری است. هدف این است که مالک هر حساب مشخص باشد و کارکنان و پیمانکاران فقط به اطلاعات مورد نیاز خود دسترسی داشته باشند.
مدیریت رمزها یکی از لایههای امنیت شبکه سازمان است و باید در کنار کنترل دسترسی، بهروزرسانی، حفاظت از دستگاهها و آموزش کاربران اجرا شود.
پس از نیازسنجی، موارد قابل اجرا و خروجی هر مرحله در پیشنهاد فنی مشخص میشود. دامنه پروژه میتواند بخشهای زیر را پوشش دهد.
حسابهای کاری، رمزهای مشترک، حسابهای مدیریتی سرورها و دسترسیهای پیمانکاران بررسی میشوند. برای هر گروه، مالک سازمانی، افراد مجاز و روش نگهداری مشخص میشود تا حسابهای بیمالک و دسترسیهای غیرضروری شناسایی شوند.
راهکار مدیریت رمز براساس نیاز شرکت، مدل استقرار، امکانات بازیابی و هزینه نگهداری انتخاب میشود. مخزنهای تیمی، گروههای کاربری و مجوزها متناسب با ساختار سازمان طراحی میشوند. انتقال رمزها باید با کنترل دسترسی به فایلهای خروجی و تعیین تکلیف نسخههای پراکنده همراه باشد.
برای تیم مالی، فروش، منابع انسانی و واحد IT میتوان دسترسیهای متفاوتی تعریف کرد. روش اشتراکگذاری، تأیید دسترسی و استفاده موقت از رمزها به قابلیتهای ابزار انتخابشده بستگی دارد. هرجا حساب مستقل قابل استفاده باشد، استفاده از حساب مشترک باید محدود شود.
رمز مدیران سرور، فایروال، تجهیزات شبکه و حسابهای سرویس به بررسی جداگانه نیاز دارد. در صورت نیاز به کنترل نشست، تأیید دسترسی یا تغییر خودکار رمز، تناسب راهکارهای مدیریت دسترسی ممتاز با محیط شما ارزیابی میشود. تغییر رمز حسابهای سرویس باید با شناخت وابستگیها و آزمون عملکرد انجام شود تا سرویسهای مرتبط مختل نشوند.
قواعد ایجاد و نگهداری رمز، استفاده از احراز هویت چندعاملی و بازبینی مجوزها مشخص میشود. برای ورود کارمند جدید، تغییر سمت، پایان همکاری و تحویل دسترسی به پیمانکار نیز فرایند تعریف میشود. اتصال به Active Directory یا سایر سرویسهای هویت، پس از بررسی سازگاری ابزار و زیرساخت در دامنه اجرا قرار میگیرد.
روش پشتیبانگیری، بازیابی مخزن و دسترسی اضطراری باید متناسب با معماری منتخب طراحی و آزمایش شود. آموزش کاربران و مسئولان IT نیز بخشی از استقرار است تا مدیریت رمزها پس از تحویل پروژه به یک فرایند قابل نگهداری تبدیل شود.
نوع حساب و هدف کنترل دسترسی، انتخاب ابزار را تعیین میکند. ممکن است شرکت شما به ترکیبی از راهکارها نیاز داشته باشد.
در انتخاب میان استقرار ابری و نصب در زیرساخت شرکت، محل نگهداری داده، دسترسپذیری، مسئولیت بهروزرسانی، پشتیبانگیری و هزینه عملیاتی بررسی میشود. نصب داخل سازمان بهتنهایی کافی نیست؛ نگهداری و بازیابی نیز باید مسئول مشخص داشته باشد.
در شرکتهایی که نگهداری زیرساخت را برونسپاری کردهاند، مسئولیت مدیریت مخزن و تحویل دسترسیها باید در کنار پشتیبانی شبکه مشخص شود تا اطلاعات حیاتی به یک فرد یا پیمانکار وابسته نماند.
فهرست نهایی تحویلدادنیها در پیشنهاد فنی و قرارداد تعیین میشود و میتواند شامل این موارد باشد:
مواردی مانند کنترل حسابهای حساس و آزمون بازیابی باید در برنامه نگهداری زیرساخت نیز دیده شوند؛ نمونهای از این فعالیتها را در چکلیست اتاق سرور میتوانید دنبال کنید.
هزینه پروژه به تعداد کاربران و حسابها، نوع مجوز نرمافزار، مدل استقرار، پیچیدگی مهاجرت و یکپارچهسازیها بستگی دارد. آموزش، پشتیبانگیری، دسترسپذیری و دامنه پشتیبانی نیز روی هزینه نهایی اثر میگذارند.
در برآورد هزینه، باید هزینه لایسنس و زیرساخت از خدمات پیادهسازی و نگهداری تفکیک شود. برای بررسی نیاز، از مسیر مشاوره شبکه با ترازنت در ارتباط باشید تا دامنه کار و هزینه متناسب با شرایط شرکت مشخص شود.
فایل اکسل ممکن است فهرستی از حسابها در اختیار شما بگذارد، اما بهتنهایی جایگزین مدیریت کاربران، مجوزهای جزئی، لغو دسترسی و گزارشگیری یک راهکار سازمانی نیست. روش مناسب باید براساس حساسیت حسابها و شیوه همکاری تیم انتخاب شود.
دسترسی هر فرد باید به حسابهای مورد نیاز نقش او محدود شود. تفکیک مخزنهای تیمی و تعیین مسئول تأیید دسترسی کمک میکند اطلاعات یک واحد در اختیار کاربران غیرمرتبط قرار نگیرد.
علاوه بر مخزن، دسترسی به سامانههای مقصد و نشستهای فعال نیز باید بررسی شود. اگر فرد قبلاً رمز مشترکی را دیده یا کپی کرده باشد، حذف دسترسی او از مخزن باعث فراموششدن آن رمز نمیشود؛ تغییر اعتبارنامههای مربوط نیز باید در فرایند خروج بررسی شود.
برای همه حسابها نمیتوان فاصله یکسانی تعیین کرد. برای رمز کاربران، اجبار عمومی به تغییر دورهای بدون نشانه افشا رویکرد مناسبی نیست؛ رمز افشاشده باید تغییر کند. سیاست حسابهای مشترک، ممتاز و سرویسها براساس ریسک، الزامات محیط و وابستگیهای فنی تعیین میشود.
دامنه دسترسی پیمانکار باید متناسب با وظیفه و قابل بازبینی باشد. مالکیت حسابها، مسئولیت نگهداری مخزن و روش تحویل دسترسی هنگام پایان قرارداد باید از ابتدا مشخص شود.
این موضوع به ابزار منتخب، نوع مجوز و زیرساخت شرکت بستگی دارد. ورود به مخزن، مدیریت عضویت کاربران و بازنشانی رمز دامنه کارهای متفاوتی هستند و سازگاری هرکدام باید جداگانه بررسی شود.
تعداد حسابها، کیفیت اطلاعات موجود، نیاز به یکپارچهسازی و محدودیتهای عملیاتی روی زمان اجرا اثر دارد. برنامه زمانبندی پس از نیازسنجی و تعیین دامنه پروژه ارائه میشود.
اگر رمزهای مهم شرکت پراکندهاند یا فرایند روشنی برای دسترسی کارکنان و پیمانکاران ندارید، نخستین قدم شناخت وضعیت موجود است. با ترازنت تماس بگیرید تا نیازها، اولویتها و مسیر اجرای مدیریت رمزهای عبور سازمانی بررسی شود.